Gobierno: costes, modelos, políticas y cumplimiento
¿Cuánto cuesta la IA, quién la usa y se cumplen las reglas?
Los seis módulos de Gobierno, uno a uno
Qué cuesta la IA, qué modelos se usan y si se cumplen las reglas: lo recorro sobre mi propia instancia, con mis datos reales. Lleva subtítulos incrustados.
Cuando un equipo empieza a trabajar con IA, tarde o temprano alguien pregunta lo mismo, sea responsable o lo use en el día a día: ¿cuánto nos cuesta?, ¿qué modelos y herramientas estamos usando? y ¿se cumplen las reglas que nos hemos puesto? El pilar de Gobierno de Aigovia responde a esas tres preguntas con seis módulos. Todos se alimentan de los datos reales de cada sesión de los agentes, sin hojas de cálculo ni declaraciones a mano.
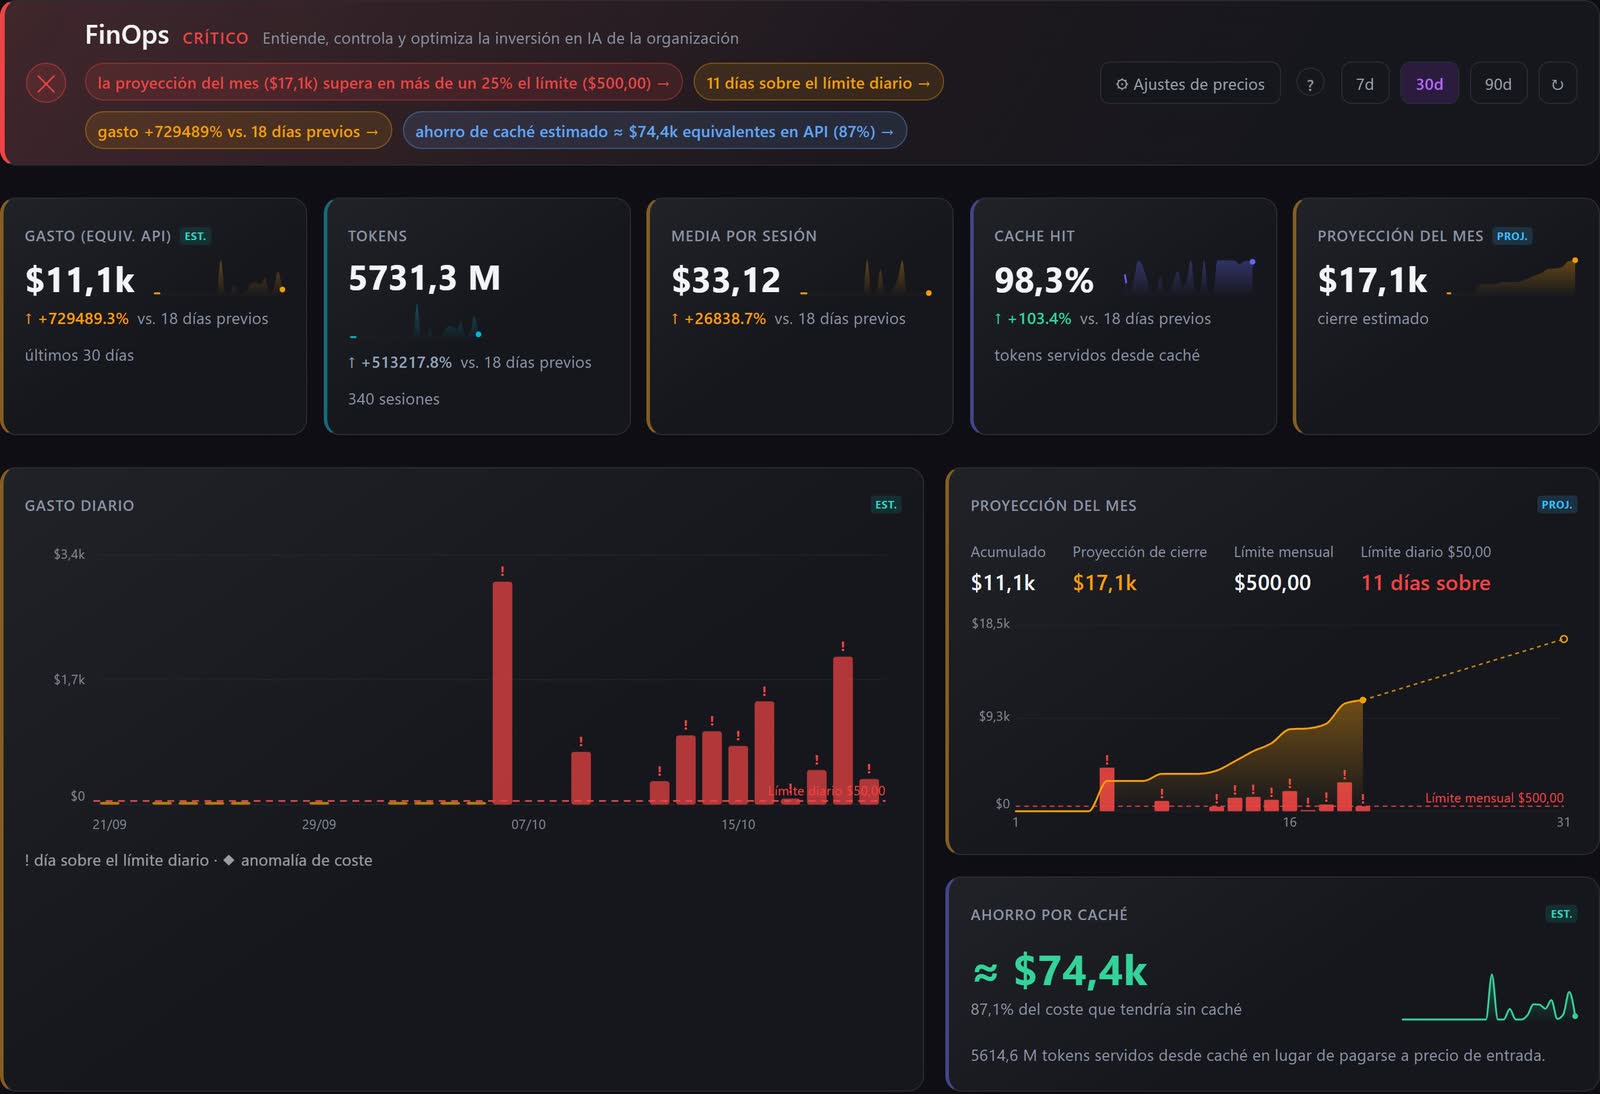
Es el módulo más estratégico: el gasto del día a día, por modelo y por proyecto, las sesiones más caras y la proyección de cierre del mes frente a los límites diario y mensual. También enseña cuánto se ahorra gracias a la caché, que es bastante más de lo que parece.
Para mí lo importante es otra cosa: cada cifra dice de dónde sale. Una etiqueta indica si es un dato real, una estimación o una proyección, y un aviso explica la fuente. El coste se calcula a partir de las sesiones como si se pagara a precio de API, y así se indica. Si no te fías de un dato de coste, no te sirve para decidir.
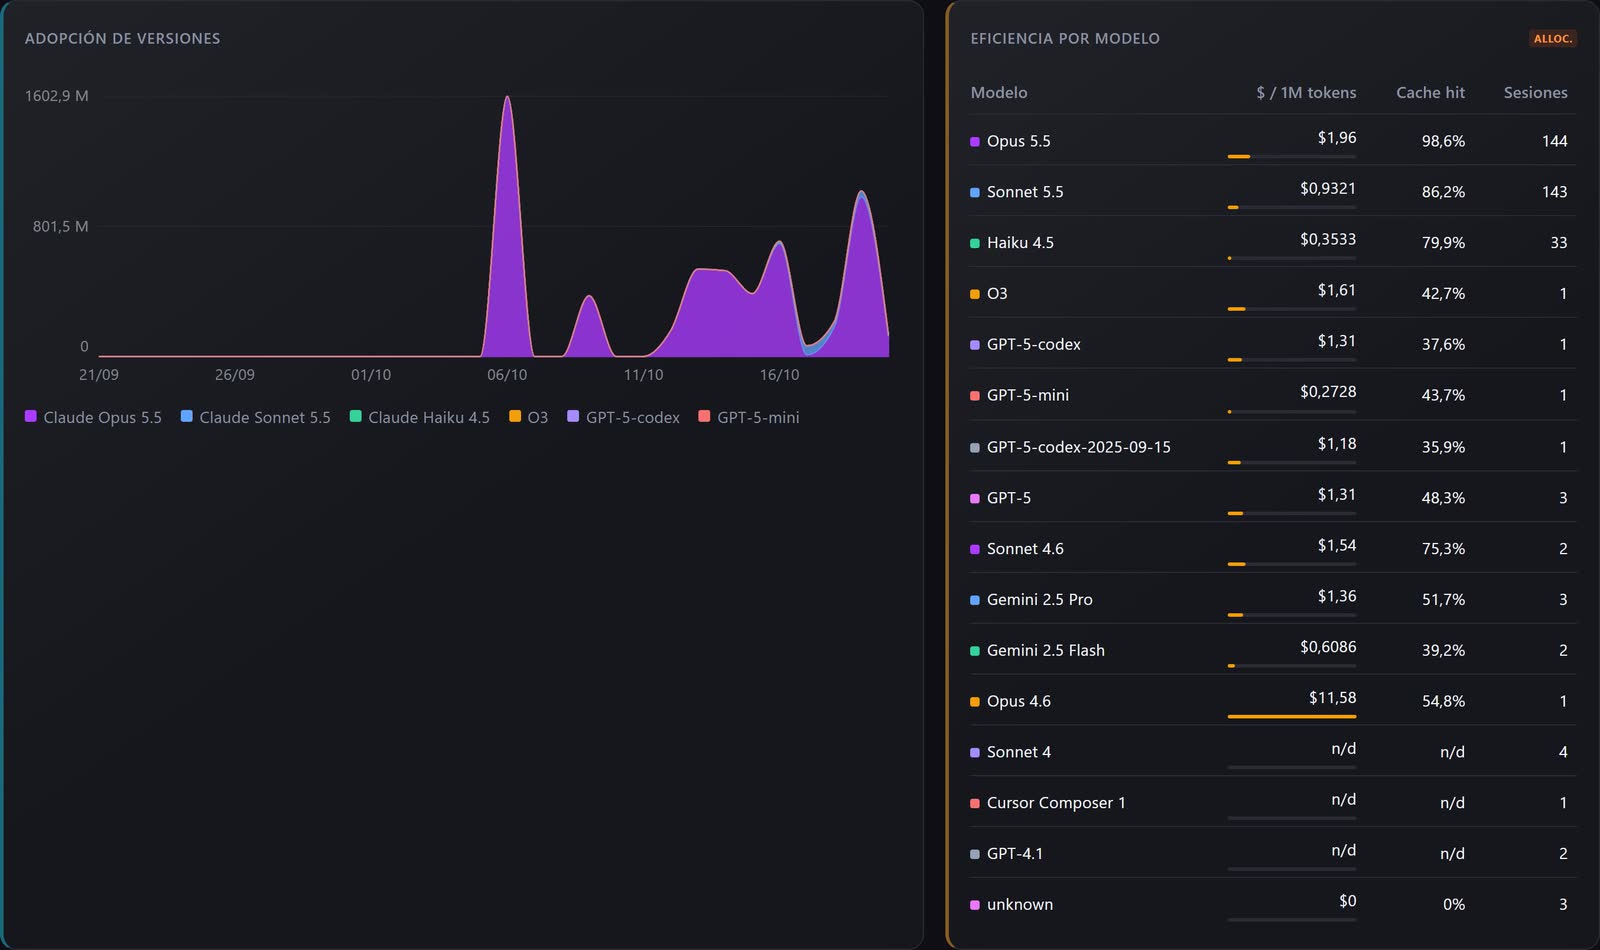
No quería mantener una lista de modelos a mano. Aigovia los identifica en las sesiones y construye el inventario: qué versiones se van adoptando, cuál es más eficiente y en qué proyectos se usa cada una. Si aparece un modelo que no conoce, por ejemplo al probar otra herramienta en un piloto, lo marca para que decida qué hacer con él. Un modelo sin precio en el catálogo no se valora con un precio inventado.
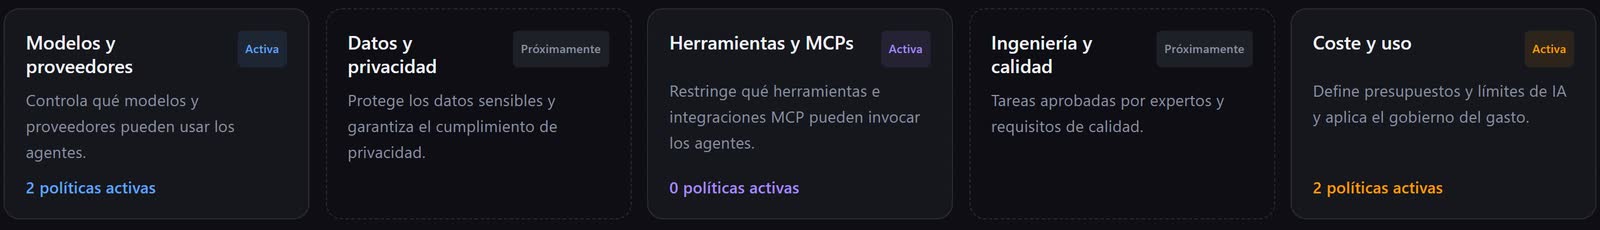
Con el coste y los modelos a la vista, ya se pueden poner reglas: qué modelos y proveedores se permiten, qué herramientas, y cuánto se puede gastar al día o al mes. Están agrupadas en cinco familias. Tres funcionan ya y las otras dos aparecen como «próximamente», porque no quiero enseñar nada que no funcione.
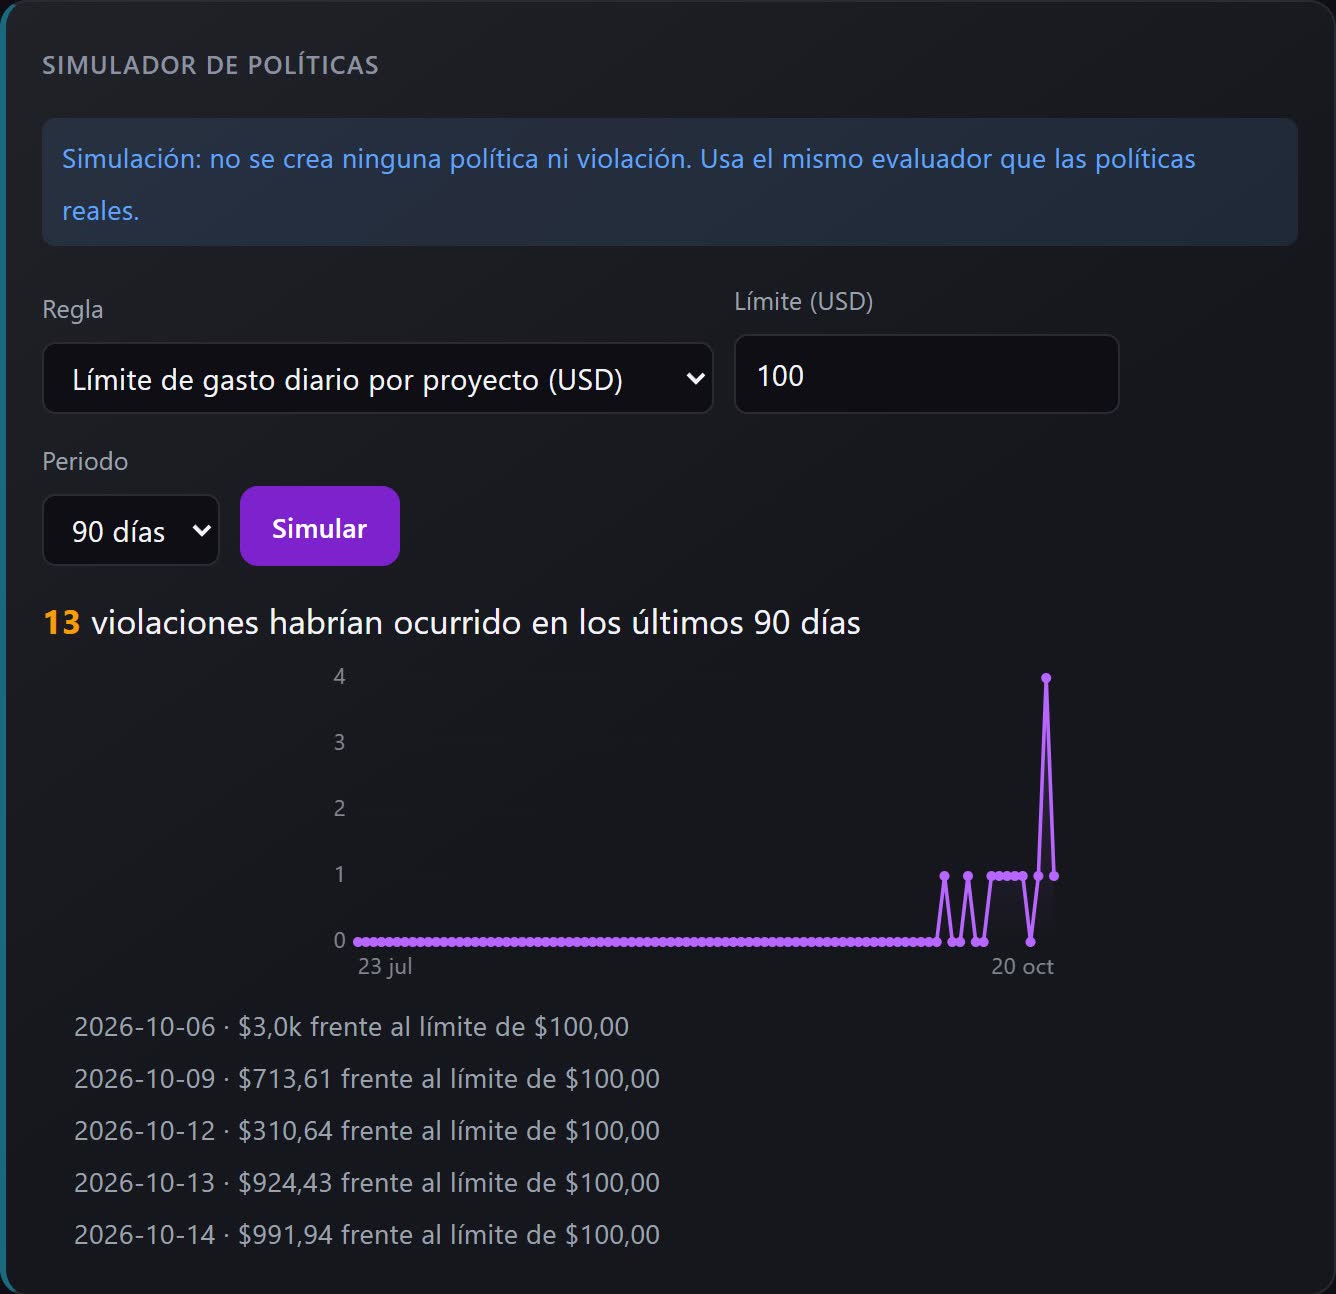
Hay una decisión de diseño importante: las políticas no bloquean a nadie. Evalúan lo que ha pasado, dejan evidencia de cada incumplimiento y el trabajo sigue. Y está el simulador, que es mi parte favorita: antes de aprobar una regla, puedo ver qué habría pasado en los últimos 7, 30 o 90 días. Muestra cuántas veces se habría incumplido, qué días y con qué ejemplos, usando el mismo evaluador que las políticas reales y sin crear nada.
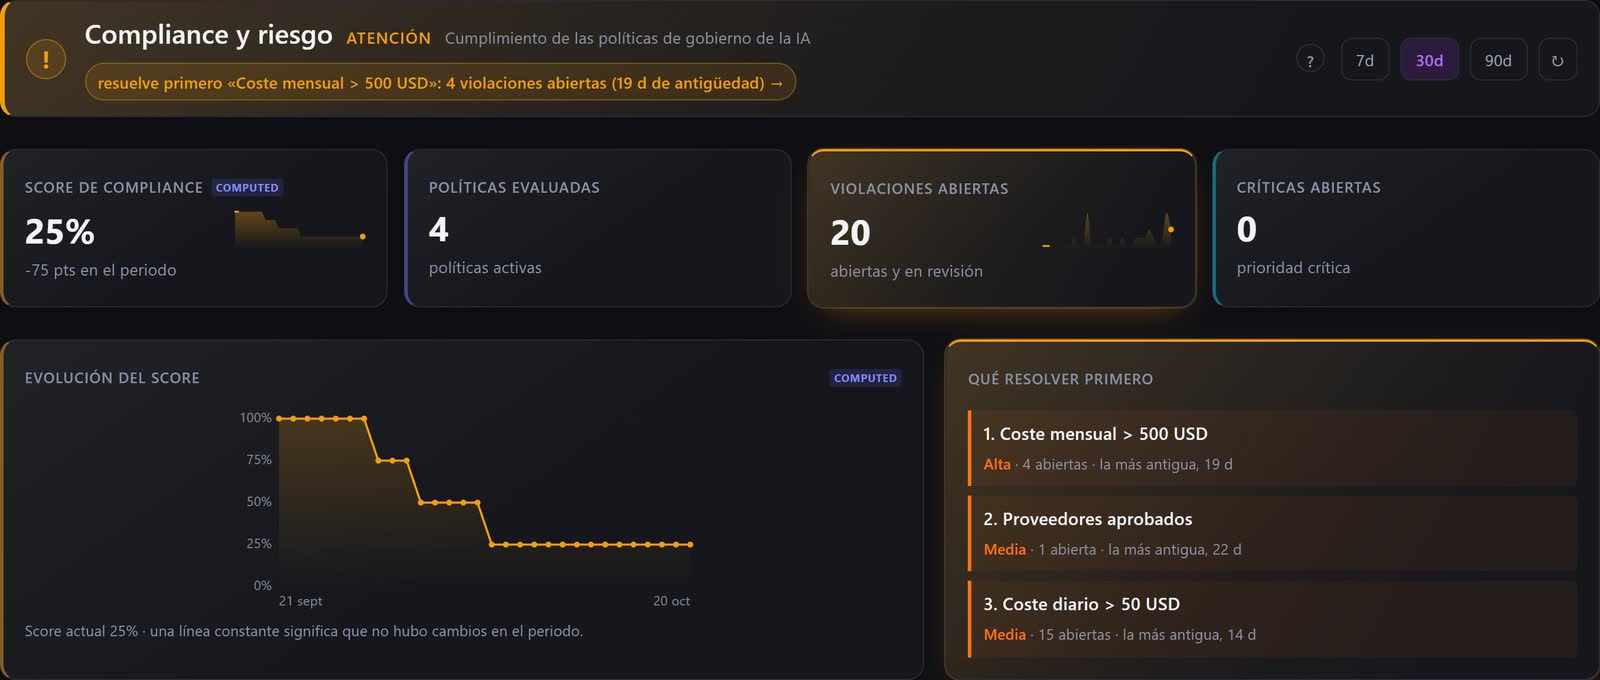
Todo lo anterior se consolida en una puntuación de cumplimiento con su evolución en el tiempo. Se ve dónde y cuándo se incumple, con qué gravedad y en qué proyectos, además de una propuesta de qué resolver primero. Cada incumplimiento tiene su propio ciclo: se revisa, se resuelve o se acepta, y queda registrado.
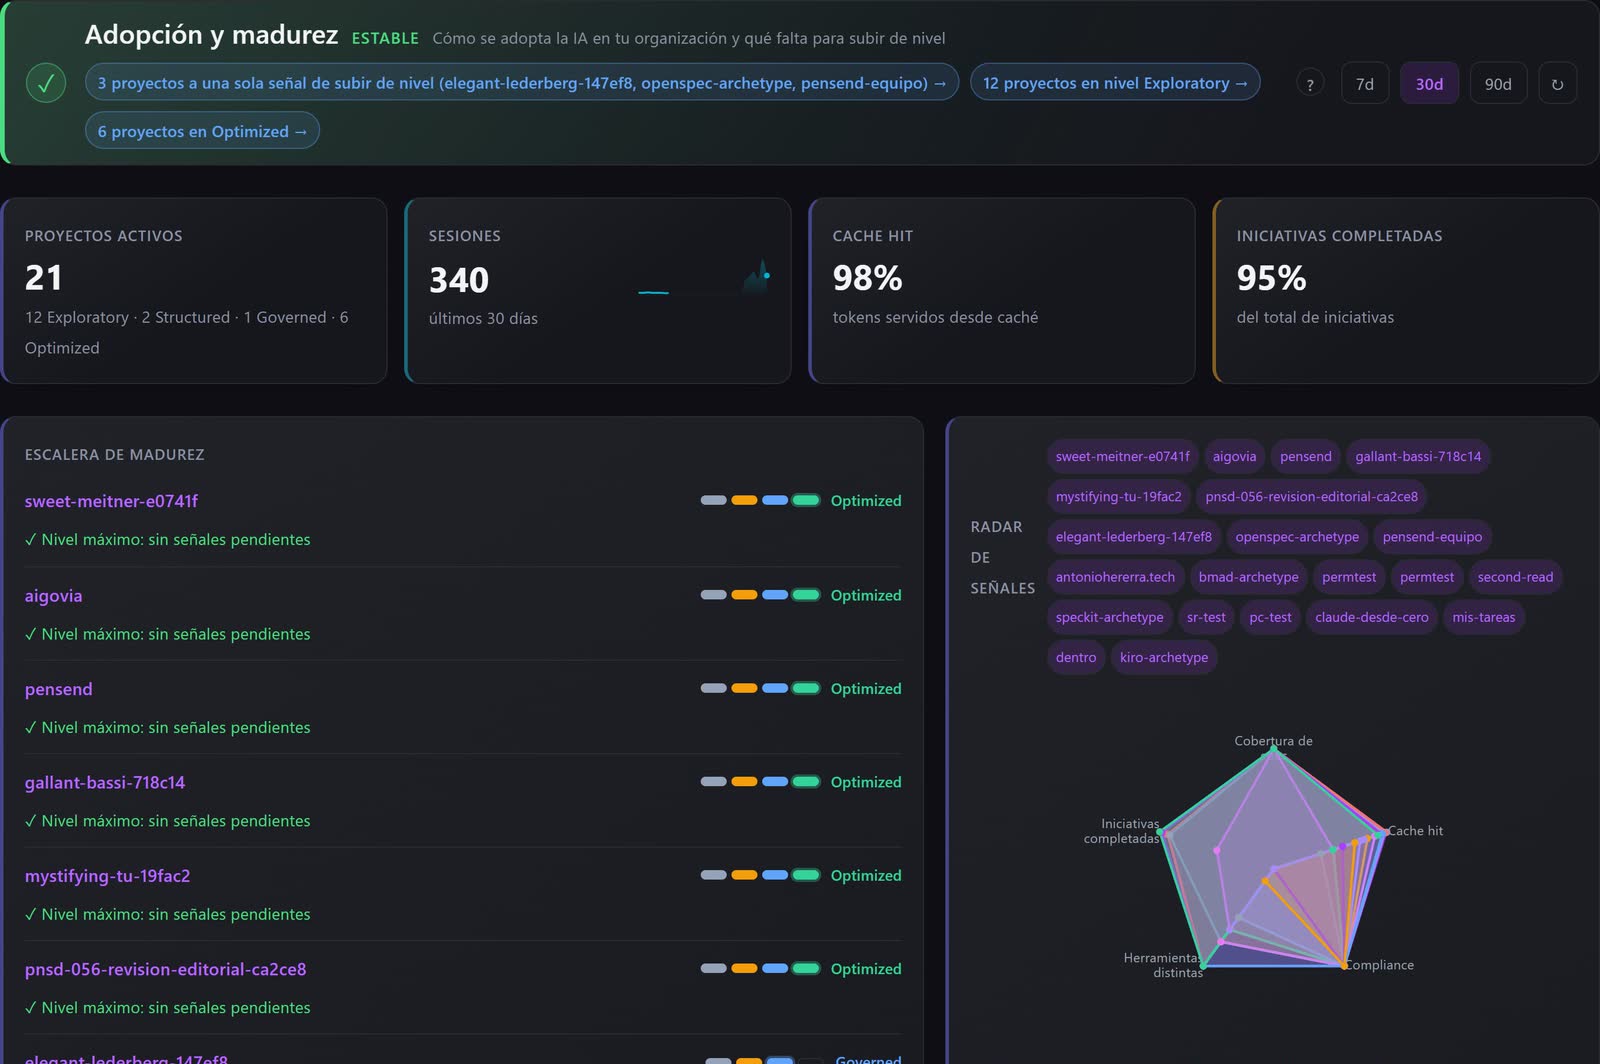
Este módulo clasifica cada proyecto en cuatro niveles: Exploratory, Structured, Governed y Optimized. Los dos primeros son proyectos que hacen poco con IA o que la usan sin estructura, por ejemplo proyectos legacy o brownfield que aún no trabajan con SDD. Los criterios son explícitos y trazables hasta su fuente: si hay iniciativas SDD, cuántas herramientas, MCPs y skills se han usado en los últimos 90 días, el uso de la caché o el cumplimiento. Lo útil no es la etiqueta, sino ver qué le falta a cada proyecto para subir de nivel.
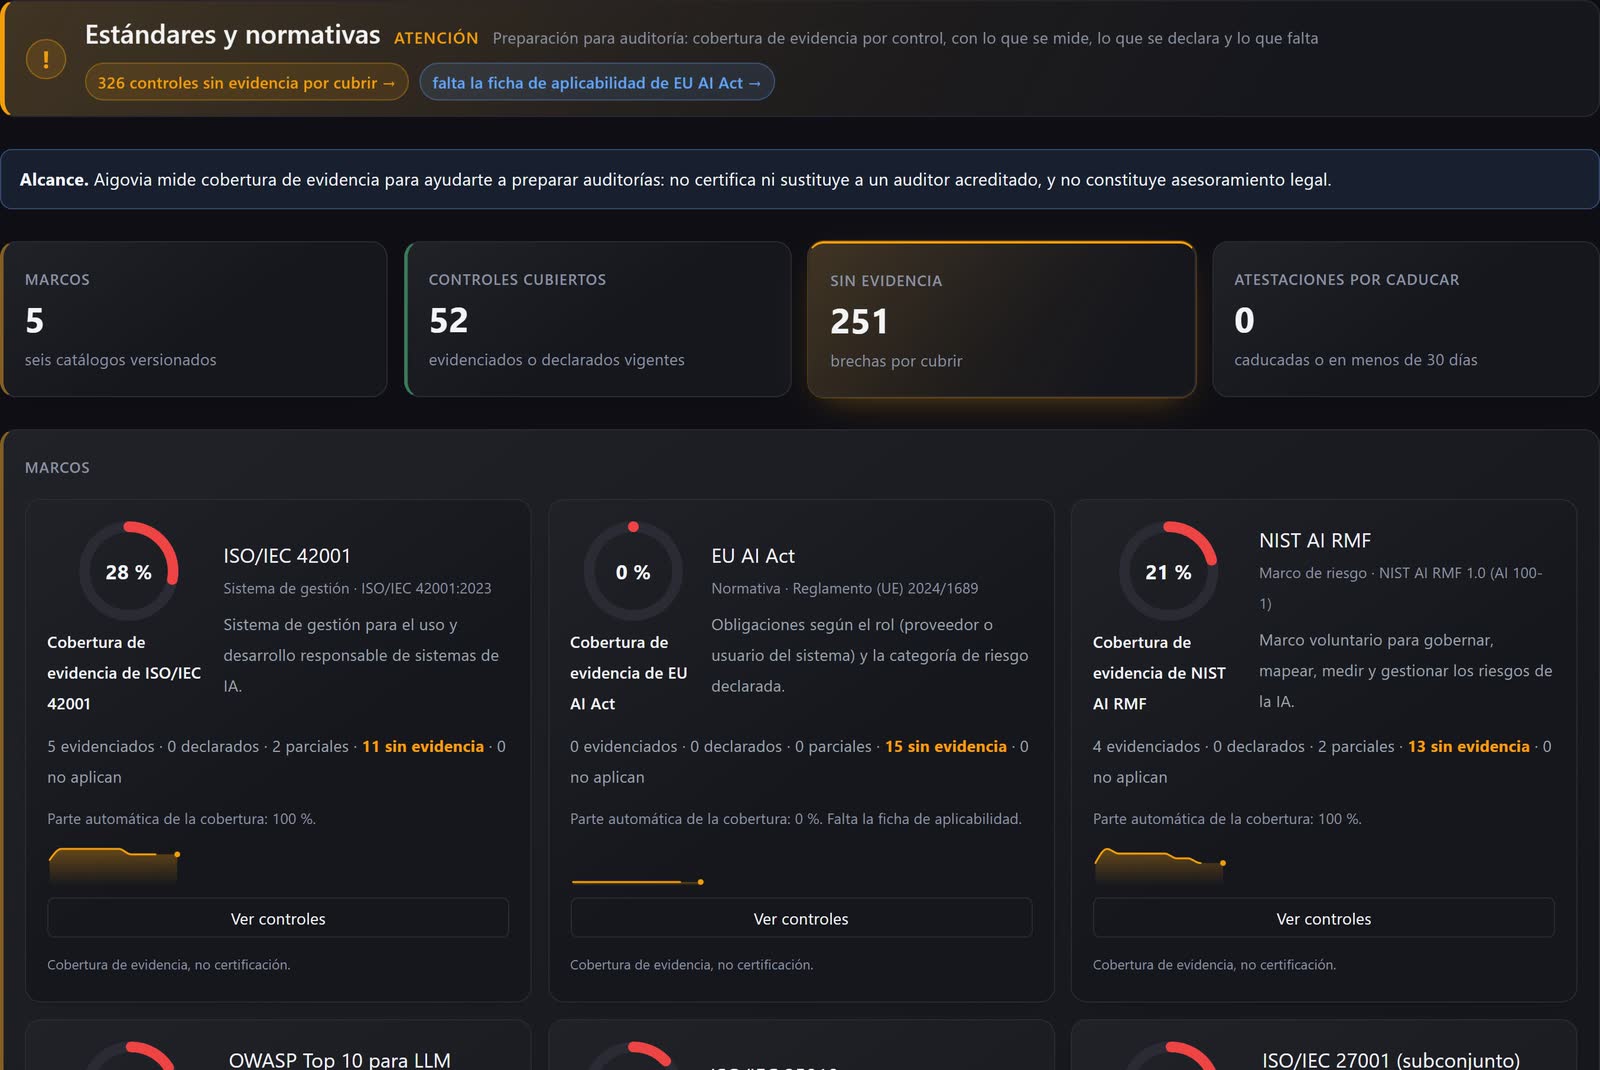
En una organización con un CIO y un CISO que deben cumplir marcos normativos, la preparación suele llegar tarde: uno o dos meses antes de la auditoría, revisando control a control qué falta. Aigovia mide la evidencia que ya tiene para cada control de seis marcos: ISO/IEC 42001, el Reglamento Europeo de IA, el NIST AI RMF, ISO/IEC 27001 (un subconjunto), ISO/IEC 25010 y el OWASP Top 10 para LLM. Distingue lo que se mide solo, lo que se declara y lo que falta, y prioriza los huecos.